 Martin Mannheimer
Ein groß angelegter Cyberangriff hat die Kühltechnik zahlreicher Supermärkte in mehreren europäischen Ländern gestört. Betroffen sind nach bisherigem Stand Filialen in Belgien, Schweden, Luxemburg, Estland und Irland. In einzelnen Märkten wurden Kühl- und Gefrieranlagen aus der Ferne so verändert, dass die Temperaturen auf 50 bis teilweise 70 Grad Celsius anstiegen.
Die Folgen waren erheblich: Lebensmittel mussten entsorgt, Kühlbereiche vollständig geräumt und einzelne Filialen vorübergehend geschlossen werden. Besonders stark betroffen waren Supermärkte der Ketten Delhaize, Carrefour, Ica und Coop. Wer hinter den Angriffen steckt, ist bislang nicht bekannt.
Belgien meldet besonders viele betroffene Filialen
In Belgien wurden die Störungen in einer größeren Zahl von Märkten festgestellt.
Bei Delhaize waren nach den vorliegenden Angaben mehr als 40 Filialen betroffen. Die Angriffe verteilten sich auf Standorte in Flandern und der Wallonie.
Auch Carrefour Belgien bestätigte Probleme in mindestens 15 Märkten.
In vielen Geschäften wurden die Manipulationen erst durch automatische Warnsysteme sichtbar. Gegen etwa 04.00 Uhr morgens erhielten Verantwortliche Hinweise, dass sich die Temperaturen in den Kühlbereichen ungewöhnlich stark verändert hatten.
Kühlregale erreichten stellenweise 70 Grad
Besonders ungewöhnlich war das Ausmaß der Temperaturveränderungen.
In einigen belgischen Filialen stiegen die Werte in Kühlregalen nach den vorliegenden Angaben auf bis zu 70 Grad Celsius.
Bei einer Metzgerei soll gezielt die Abtaufunktion der Kühlanlage manipuliert worden sein.
Solche Funktionen werden normalerweise eingesetzt, um Eisablagerungen an Kühlkomponenten kontrolliert abzutauen. Werden sie unbefugt aktiviert oder falsch gesteuert, kann die Temperatur im Inneren der Anlage stark ansteigen.
Damit unterscheidet sich dieser Angriff deutlich von klassischen Cyberattacken auf Kassensysteme, Kundendaten oder Zahlungsdienste. Hier wurden unmittelbar technische Anlagen innerhalb der Geschäfte beeinflusst.
Schweden ebenfalls von Angriffen betroffen
Auch in Schweden kam es zu vergleichbaren Vorfällen.
Bei der Supermarktkette Ica waren mindestens sechs Filialen betroffen. In einem Markt im südschwedischen Sjöbo wurde die Kühlung nach Angaben des Geschäfts gezielt auf 50 Grad Celsius eingestellt.
Die Filiale erklärte:
„Was niemals passieren durfte, ist passiert! Unsere Kühl- und Gefrierschränke wurden in der Nacht gehackt, und die Temperatur wurde auf 50 Grad eingestellt. Wir sind unglaublich traurig darüber und arbeiten mit Hochdruck daran, alle verdorbenen Waren zu entsorgen und alles wieder zum Laufen zu bringen.“
Der betreffende Markt blieb am Montagmorgen zunächst geschlossen, konnte später jedoch wieder öffnen.
Coop meldet Ausfälle in sechs Märkten
Neben Ica war in Schweden auch Coop betroffen.
Bei der Kette kam es in sechs Filialen in Mittelschweden zu Problemen mit den Kühlsystemen.
Wie groß der wirtschaftliche Schaden insgesamt ist, lässt sich bislang nicht beziffern.
Fest steht jedoch, dass bei Kühlanlagen bereits kurze Zeiträume mit stark erhöhten Temperaturen ausreichen können, um große Mengen verderblicher Waren unbrauchbar zu machen.
Besonders gefährdet sind:
- Fleisch und Wurstwaren
- Milchprodukte
- Fisch
- Tiefkühlprodukte
- gekühlte Fertiggerichte
- frische Waren mit begrenzter Haltbarkeit
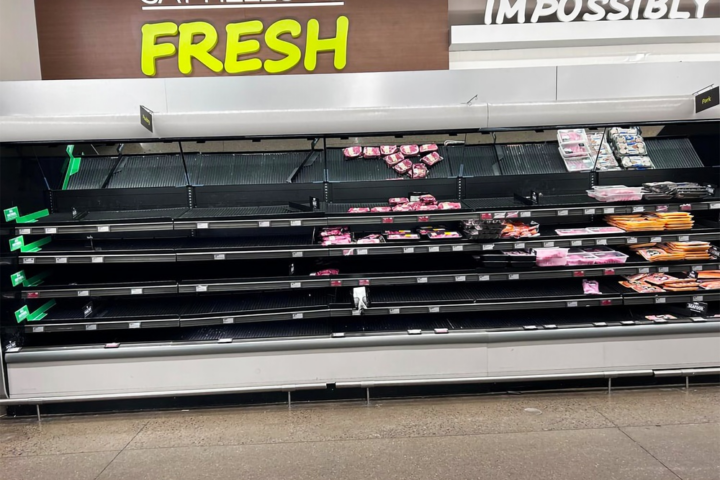
In betroffenen Märkten mussten deshalb komplette Lager- und Verkaufsbereiche geleert werden.
Ica bestätigt Störungen an Kühl- und Gefriertechnik
Gustaf Nilsson, Sprecher der Ica Group, bestätigte die Vorfälle mit den Worten:
„Uns ist bekannt, dass in der Nacht eine begrenzte Anzahl von Filialen von einem Vorfall betroffen war, der ihre Kühl- und Gefrieranlagen beeinträchtigte.“
Eine genaue Gesamtzahl der betroffenen Märkte nannte das Unternehmen zunächst nicht.
Damit bleibt offen, ob über die bereits bekannten Fälle hinaus weitere Standorte betroffen waren.
Angriffe reichen über Belgien und Schweden hinaus
Die Vorfälle beschränkten sich nicht auf zwei Länder.
Auch aus Luxemburg, Estland und Irland wurden manipulierte oder gestörte Kühlanlagen gemeldet.
Damit besitzt der Angriff eine deutlich internationale Dimension.
Dass ähnliche Störungen gleichzeitig in mehreren Staaten auftreten, deutet darauf hin, dass nicht einzelne Filialen isoliert angegriffen wurden, sondern möglicherweise ein gemeinsames technisches System oder vergleichbare Steuerungstechnik im Mittelpunkt stand.
Welche konkrete Schwachstelle bei den aktuellen Vorfällen genutzt wurde, ist allerdings noch ungeklärt.
Parallelen zu Angriffen in Frankreich
Besonders auffällig ist, dass bereits wenige Wochen zuvor ähnliche Vorfälle in Frankreich aufgetreten waren.
Dort wurden die Temperaturen in den Kühlsystemen von mehr als 100 Supermärkten teilweise auf rund 50 Grad Celsius erhöht.
Die Folgen waren ebenfalls erheblich.
Große Mengen Frisch- und Tiefkühlware mussten entsorgt werden. In einzelnen Fällen sollen Kühlgeräte durch die starke Temperaturveränderung sogar Feuer gefangen haben.
Die aktuellen Angriffe erinnern daher deutlich an das Muster der französischen Vorfälle.
Veraltete Systeme spielten in Frankreich eine Rolle
Bei den früheren Attacken in Frankreich nutzten die betroffenen Filialen Steuerungssysteme des dänischen Herstellers Danfoss.
Nach Angaben des Unternehmens war ein großer Teil der dort eingesetzten Technik veraltet.
Einige Systeme erhielten demnach keine Sicherheitsupdates mehr.
Dadurch können bekannte Schwachstellen bestehen bleiben, die von Angreifern ausgenutzt werden können.
Ob bei den jetzigen Vorfällen erneut Technik von Danfoss betroffen ist, wurde bislang jedoch nicht bestätigt.
Technische Ursache der aktuellen Angriffe bleibt offen
Es ist derzeit nicht geklärt, ob alle betroffenen Supermärkte dieselbe Kühltechnik nutzen oder ob verschiedene Systeme kompromittiert wurden.
Ebenso unbekannt ist, ob die Angreifer:
- eine gemeinsame Software-Schwachstelle ausnutzten,
- Zugangsdaten erbeuteten,
- Fernwartungsfunktionen missbrauchten,
- oder mehrere unterschiedliche Angriffsmethoden einsetzten.
Eine belastbare Zuordnung zu einer bestimmten Hackergruppe liegt bislang ebenfalls nicht vor.
Automatisierte Systeme werden zum Sicherheitsrisiko
Moderne Supermärkte setzen zunehmend auf digital vernetzte Gebäudetechnik.
Dazu gehören nicht nur Kassensysteme, sondern auch:
- Kühlanlagen
- Heizungssteuerungen
- Beleuchtung
- Energiemanagement
- Alarmtechnik
- Fernwartungssysteme
Diese Vernetzung ermöglicht eine effizientere Steuerung, erweitert jedoch gleichzeitig die mögliche Angriffsfläche.
Wenn Kühlgeräte über zentrale Systeme oder Internetverbindungen erreichbar sind, können unzureichend geschützte Zugänge zum Ziel von Cyberangriffen werden.
Lebensmittelverluste können erhebliche Kosten verursachen
Der direkte finanzielle Schaden entsteht in solchen Fällen nicht nur durch Reparaturen an den technischen Anlagen.
Ein besonders großer Kostenfaktor ist die Vernichtung der Ware.
Werden vorgeschriebene Kühltemperaturen überschritten, dürfen zahlreiche Lebensmittel aus Sicherheitsgründen nicht mehr verkauft werden.
In einem großen Supermarkt können Kühl- und Tiefkühlbereiche Waren im Wert von vielen Tausend Euro enthalten.
Hinzu kommen mögliche Umsatzausfälle, wenn Märkte geschlossen bleiben müssen.
Umfang des Gesamtschadens noch nicht bekannt
Wie hoch der Gesamtschaden der europäischen Angriffsserie ausfällt, ist weiterhin offen.
Mehrere Filialen mussten ihre Kühlbereiche vollständig leeren, während andere vorübergehend den Betrieb einstellten.
Allein die bekannte Zahl betroffener Märkte zeigt jedoch die Größenordnung:
- mehr als 40 Delhaize-Filialen in Belgien
- mindestens 15 Carrefour-Standorte in Belgien
- mindestens sechs Ica-Märkte in Schweden
- sechs Coop-Filialen in Schweden
- zusätzliche Fälle in Luxemburg, Estland und Irland
Zusammen mit den mehr als 100 zuvor betroffenen Supermärkten in Frankreich entsteht damit ein Angriffsmuster, das weit über einzelne Standorte hinausgeht.
Täter hinter den Attacken weiterhin unbekannt
Bislang ist nicht bekannt, wer für die Manipulationen verantwortlich ist.
Auch ein Motiv wurde nicht öffentlich festgestellt.
Offen bleibt damit, ob es sich um Erpressungsversuche, gezielte Sabotage oder andere Formen der Cyberkriminalität handelt.
Die laufenden Untersuchungen müssen nun klären, ob die aktuellen Vorfälle technisch miteinander verbunden sind und ob dieselbe Gruppe bereits hinter den Angriffen in Frankreich stand.